Aller au contenu principal

Articles · Sécurité

Sécurité applicative : protéger une application web en production

Articles sur la sécurité des applications web : audit, test d'intrusion, durcissement en production, RGPD, conformité réglementaire et accès des agents IA au SI.

8 articles

Technique · Sécurité · Infrastructure · · 10 min

Sortir les secrets de GitLab CI : Vault, JWT et aucun identifiant stocké

Retour d'expérience sur la migration des secrets de déploiement d'une application Symfony sur Kubernetes, des variables CI/CD de GitLab vers HashiCorp Vault. L'article explique ce que les variables GitLab ne savent pas faire — droits liés au projet, environnements séparés par simple convention de nommage, pas d'historique, masquage fragile — puis le modèle retenu : une authentification par jeton JWT émis par GitLab pour chaque job (id_tokens), contrôlé par Vault via les bound_claims du rôle (projet, branche protégée, environnement), sans aucun identifiant stocké dans la CI. Chaque environnement a son rôle, sa politique en lecture seule et son secret KV-2. Le code de déploiement lit le secret, révoque son jeton, ne journalise que des noms de clés, valide et échappe ce qu'il fait évaluer au shell, et échoue sans livrer de valeurs partielles. Les pièges sont détaillés : la perte du masquage GitLab pour les valeurs venues de Vault, la reprise silencieuse d'une variable GitLab oubliée, les secrets visibles en argument de commande, l'écriture non vérifiée. L'article conclut qu'un coffre range les secrets sans les assainir : seule la rotation, faite pendant la migration, corrige les secrets partagés ou trop faibles.
Technique · Sécurité · Développement · · 10 min

Bloquer les bots sans captcha sur un formulaire Symfony

Un formulaire d'inscription ou de mot de passe oublié qui envoie un e-mail à l'adresse saisie sert de relais aux robots : comptes fantômes, et surtout boîtes de tiers inondées depuis votre domaine. Tiré d'un correctif mené sur Qezako, cet article détaille quatre couches de quelques dizaines de lignes, sans captcha ni service externe. Un champ piège, déplacé hors de l'écran plutôt qu'en type hidden, auquel le robot reçoit la même page de succès qu'un humain pour ne rien apprendre. Une durée minimale de remplissage, dont l'horodatage est signé par HMAC et vérifié en mode fermé, avec une erreur explicite cette fois, car un humain aidé par l'autocomplétion peut être rapide. Un plafond d'envois par IP avec le RateLimiter de Symfony, consommé seulement après validation, qui répond 429 avec Retry-After, et le piège des trusted_proxies qui le rend inopérant ou global. Enfin une purge nocturne des inscriptions jamais confirmées, fondée sur le bon signal de confirmation plutôt que sur le rôle. L'article précise aussi les tests utiles et les limites du dispositif face à un robot qui pilote un vrai navigateur.

Décideurs · Sécurité · Stratégie · · 13 min

Application web fintech au Luxembourg : les exigences CSSF

Concevoir une application web pour le secteur financier luxembourgeois ne se résume pas à livrer un logiciel : c'est intégrer, dès l'architecture, des exigences de traçabilité, de contrôle des accès et de conformité qui structurent tous les choix techniques. Cet article détaille le contexte réglementaire (la CSSF supervise le secteur, l'externalisation IT ne transfère pas la responsabilité de l'entité, statuts PSF de support), puis les exigences concrètes dans le code et l'infrastructure : journalisation métier immuable, gestion fine des accès au moindre privilège, chiffrement en transit et au repos, minimisation des données et conformité RGPD supervisée par la CNPD, hébergement et souveraineté. Il montre enfin pourquoi un héritage issu d'environnements réglementés change la façon d'aborder ce type de projet : penser un système par ses garanties, le documenter pour un audit, et le livrer avec son code source pour préserver l'autonomie et la conformité du client.

Technique · Sécurité · IA · · 12 min

Pentest automatisé par IA : le vrai coût d'une campagne multi-agents

Peut-on confier un test d'intrusion à des agents IA autonomes, et à quel coût réel ? Cet article est un retour d'expérience chiffré sur Shannon, un pentesteur IA autonome open source, lors d'une campagne multi-agents menée en mode exploitation active sur un périmètre de test — cinq classes de failles applicatives couvrant l'essentiel du Top 10 OWASP. Il décompose le coût poste par poste et révèle que l'exploitation concentre plus de la moitié de la dépense et du temps, distingue le coût « équivalent API » du coût réellement payé sous abonnement forfaitaire (proche de zéro, la vraie ressource étant le budget de session), et explique l'écart entre horloge murale et temps cumulé dû au parallélisme des agents. Il détaille surtout les limites : distinguer une faille du code d'un artefact déposé, ne pas confondre « non exploité » et « non exploitable », et transformer une liste de vulnérabilités en plan de remédiation priorisé — autant de jugements qui restent humains. Enfin, il rappelle pourquoi un rapport de pentest ne se publie jamais : la divulgation responsable prime.

Technique · IA · Sécurité · · 15 min

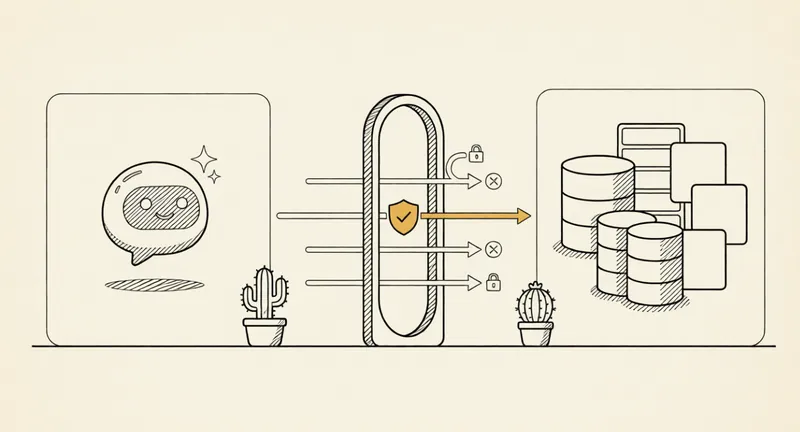
Enfermer une IA dans une API dédiée avec MCP

Brancher un assistant IA sur le système d'information est aussi puissant que risqué : un modèle non déterministe, potentiellement manipulable, ne devrait jamais recevoir un accès direct au SI. Cet article détaille une approche éprouvée pour l'en empêcher — construire une API dédiée, taillée sur mesure, qui sert de sas entre l'IA et le SI. Chaque opération autorisée y devient un outil MCP, la documentation OpenAPI soignée sert de contexte au modèle, et le protocole MCP prend le relais pour la découverte et l'appel. L'article explique pourquoi API Platform rend ce montage naturel (déclaratif, OpenAPI de première classe, sécurité intégrée, ouverture MCP), ce que le sas garantit concrètement (moindre privilège, surface réduite, validation, authentification, quotas, journalisation, découplage), et surtout ce qu'il ne règle pas : injection de prompt, mésusage d'une opération permise, non-déterminisme. Un parti pris assumé : on ne sécurise pas une IA en lui faisant confiance, on la connecte à travers une API qui décide, opération par opération, ce qui passe.

Décideurs · Sécurité · Méthodologie · · 10 min

Audit de sécurité applicatif : quand et comment

Un audit de sécurité applicatif n'est pas un luxe réservé aux grands comptes. Cet article détaille quand le réaliser (avant production, après changement majeur, périodiquement, après incident), les types d'audit (revue de code, pentest boîte noire/grise/blanche, audit de configuration), le déroulement en 5 étapes (cadrage, reconnaissance, analyse, rapport, restitution), ce que doit contenir un bon rapport et le plan de remédiation avec ses délais de correction par criticité.

Technique · Sécurité · Développement · · 12 min

RGPD et développement web : checklist technique

Le RGPD n'est pas qu'une affaire de juristes. Pour les équipes techniques, c'est un ensemble de contraintes concrètes qui impactent l'architecture, le stockage et les formulaires. Cet article est une checklist technique actionnable : privacy by design (minimisation, rétention, pseudonymisation), formulaires (consentement granulaire, opt-in, preuve), stockage (chiffrement, purge automatisée, hébergement souverain), droits utilisateurs (accès, effacement, portabilité), cookies (pas de tracking avant consentement) et registre des traitements.

Technique · Sécurité · Infrastructure · · 12 min

Comment sécuriser une application web en production

Les failles de sécurité ne sont pas réservées aux grandes entreprises. Les PME sont des cibles privilégiées car elles investissent moins dans la sécurité applicative. Cet article est un guide pratique pour sécuriser une application web en production : fondations (HTTPS, headers, mises à jour), protection contre les attaques courantes (injection SQL, XSS, CSRF, broken authentication), sécurité infrastructure (moindre privilège, sauvegardes, monitoring) et checklist des 10 points essentiels à vérifier.

À propos de cette sélection

La sécurité d'une application web se construit dès la conception et se vérifie régulièrement : durcissement en production, audit, test d'intrusion, conformité RGPD ou sectorielle.

Ces articles s'appuient sur une expérience acquise dans des contextes exigeants, Défense et Santé notamment, et restent volontairement génériques : une faille se corrige, elle ne se raconte pas.

Contact

Un sujet vous intéresse ?

Vous avez une question technique ou souhaitez approfondir un sujet abordé dans ces articles ? N'hésitez pas à me contacter pour en discuter.

Me contacter arrow_forward